AI asistent v nástroji GREYCORTEX Mendel 5.0 vysvětlí bezpečnostní událost běžným jazykem a prověří komunikaci, která za ní stojí. Nakonec řekne, co si o události myslí, a navrhne další kroky.
Skutečný únik dat a zapomenutý testovací nástroj se v seznamu událostí schovají pod stejný název.
Název události „suspicious long NULL DNS requests, possible DNS tunneling“ zkušenému analytikovi napoví, co se mohlo stát. Méně zkušený potřebuje další vysvětlení. Ani jednomu z nich ale samotný název neřekne, zda jde o skutečnou hrozbu, nebo neškodnou aktivitu.
V tomto díle ukážeme, jak AI asistent pomáhá analytikům při vyšetřování – od identifikace hosta a kontroly reputace externí IP adresy až po vysvětlení události a prověření související komunikace. Poslední dvě funkce si předvedeme na konkrétní detekci.
Předchozí díly seriálu:
Jak prioritizovat vyšetřování bezpečnostních incidentů pomocí risk skóre →
Jak zjistit, s kým zařízení v síti komunikuje →
Co AI asistent v nástroji Mendel umí
AI asistent pracuje s daty, která už Mendel má. V každé odpovědi uvede, k jakému závěru došel a na základě čeho.
Identifikace interního hosta. AI asistent určí pravděpodobnou roli zařízení z běžících služeb a dalších metadat, která o něm Mendel má. Funkci najdete pod tlačítkem Identify device role v okně Host Dialog.
Příklad: Potřebujete zjistit, jakou roli má neznámé zařízení v síti. AI asistent projde jeho běžící služby a dostupná metadata a vyhodnotí ho jako pravděpodobný DNS server.
Kontrola externí adresy. AI asistent adresu posoudí a zařadí ji jako škodlivou, podezřelou, průzkumnou, neškodnou, pravděpodobně neškodnou, nebo neznámou. Vychází z aplikačních dat, hostname, záznamů na blacklistech a z reputačních dat GREYCORTEX. Najdete ho pod tlačítkem Check IP reputation v detailu externí adresy.
Příklad: Host ve vaší síti komunikuje s neznámou IP adresou. AI asistent prověří její reputaci a ukáže, jak ji hodnotí dostupné zdroje. Zjistíte také, zda ji využívá pouze jedna služba, nebo zda ji sdílí více služeb.
Vysvětlení události. AI asistent vysvětlí, co detekce znamená, proč na ní záleží, jaká technika z MITRE ATT&CK za ní stojí a jak ověřit, zda nejde o false positive. Tlačítko Explain najdete u detekované události.
Prověření události. AI asistent prozkoumá zaznamenanou komunikaci za konkrétní událostí a vrátí verdikt, odhad pravděpodobnosti false positive a doporučení pro další vyšetřování. Dostanete se k němu přes Show more details, kde rozbalíte komunikaci ze seznamu a kliknete na Investigate this event.
AI asistent odpovídá anglicky, česky, německy nebo polsky. Jazyk odpovědí lze nastavit nezávisle na jazyku uživatelského rozhraní.
Vyšetřování s AI asistentem krok za krokem
V této části projdeme jednu skutečnou detekci od začátku do konce. Jmenuje se „suspicious long NULL DNS requests, possible DNS tunneling“.
DNS používá každá síť, a to z něj dělá pohodlný kanál. Útočník přes něj může vést komunikaci s řídicím serverem nebo odvádět data ze sítě. Stejnou techniku ale používají i legitimní nástroje. Z detekce samotné proto nepoznáte, jestli jde o škodlivou, nebo očekávanou aktivitu.

Co detekce zachytila?
AI asistent vysvětlí, že tato detekce upozorňuje na DNS dotazy, které jsou neobvykle dlouhé a mohou přenášet skrytá data. Stejnou techniku lze využít k řídicí komunikaci se serverem útočníka i k odcizení dat ze sítě s omezeným přístupem.
Z vysvětlení ale zatím nepoznáte, co se dělo v komunikaci konkrétního zařízení.

Co ukázala zaznamenaná komunikace?
AI asistent prozkoumá zaznamenanou komunikaci mezi zdrojem a cílem. Najde v ní dlouhé zakódované DNS dotazy a opakující se části domény známého nástroje pro DNS tunelování. Na základě těchto zjištění vyhodnotí, že komunikace s velkou pravděpodobností využívá DNS tunelování.
Zároveň vysvětlí, co zjištěné důkazy nepotvrzují. Samy o sobě totiž nedokazují, že došlo k útoku. K verdiktu proto dostanete i odhad pravděpodobnosti false positive a vysvětlení, z čeho tento odhad vychází.
Zjistili jste, že komunikace pravděpodobně využívá DNS tunelování. Ale jde o škodlivou aktivitu, nebo povolenou komunikaci?

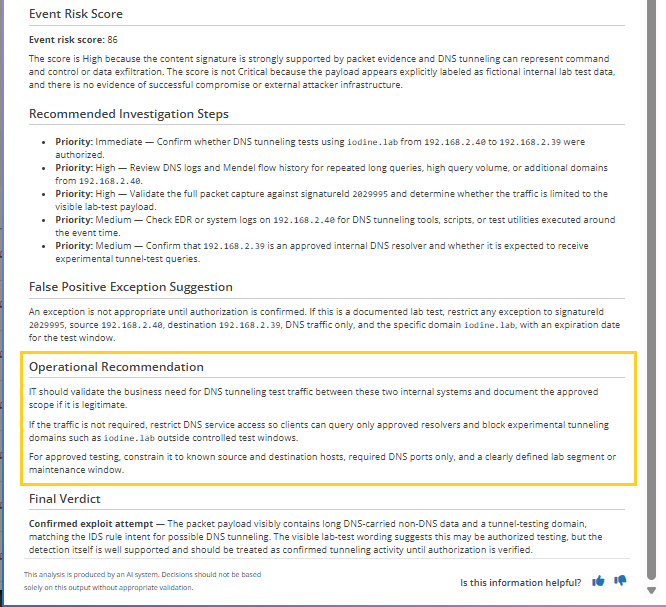
Co s tím dál?
Dalším krokem je ověřit u správců sítě a systémů, zda je DNS tunelování na tomto zařízení povolené.
V tomto případě šlo o povolenou aktivitu. Provoz pocházel z testovacího softwaru, takže detekce byla false positive. AI asistent proto může navrhnout výjimku, která se vztahuje na konkrétní signaturu, zdroj, cíl a směr komunikace. Upozornění se pak na tomto zařízení přestane zobrazovat, zatímco stejná detekce bude dál fungovat pro ostatní komunikaci v síti.
Od detekce k rozhodnutí
Z názvu události poznáte, co Mendel detekoval. Co se za ní skutečně skrývá, ukáže AI asistent. Vysvětlí, co detekce znamená, projde komunikaci, která za ní stojí, a doporučí, kam se podívat dál. Metodu detekce přitom propojí s důkazy ze zaznamenaného provozu, takže vyšetřování vychází z toho, co se v síti opravdu dělo.
Výsledky AI asistenta slouží jako podklad pro rozhodování. Konečný verdikt ale zůstává na analytikovi. Ten zjištění posoudí v kontextu prostředí své organizace a ověří, zda odpovídají jejím pravidlům a běžnému provozu.
Chcete vidět celý postup vyšetřování v nástroji Mendel 5.0?
Pusťte si záznam webináře →
Kategorie
- Novinky (22)
- Produktové novinky (15)
- IT/OT bezpečnost (31)
- Webináře (7)